
EUのデジタル主権とは?外国製クラウドも採用した「止められない」仕組みをCloud Sovereignty Frameworkから読む【2026年版】

最終確認:2026年10月2日
2026年4月17日、欧州委員会はEU機関向けの「Sovereign Cloud」調達で、最大1億8000万ユーロ、6年間の契約を4つの事業者グループへ付与したと発表しました。
名前だけを見ると、「EUが米国Big Tech依存をやめ、欧州製クラウドへ切り替える政策」に見えます。
ところが、採択された4グループの一つには、ThalesとGoogle Cloudの合弁会社S3NSのサービスを使う構成が含まれています。EU自身も、厳格な枠組みの中で運用されるなら、非欧州技術でも最低限の主権要件を満たし得ると説明しています。
つまりEUが測ろうとしている「デジタル主権」は、単純な国産・外国製の区分ではありません。
では、EUは何を「主権」として測っているのか。今回の記事では、Cloud Sovereignty Frameworkの中身から整理します。
今回のニュース|EUはクラウドの「主権」を調達条件にした
今回の調達は、2025年10月に始まったCloud III Dynamic Purchasing Systemの一環です。
EU機関、EUの各機関・事務所などが、6年間で最大1億8000万ユーロ分の主権型クラウドサービスを調達できる仕組みです。
2026年4月、欧州委員会は4つの事業者グループを選びました。
Post Telecomを中心とするOVHcloud・CleverCloudとの連合、ドイツのSTACKIT、フランスのScaleway、そしてProximusを中心にS3NS、Clarence、Mistralを使う連合です。
欧州委員会は、1社へのロックインを避け、分散とレジリエンスを確保するために4契約へ分けたと説明しています。
ここで主権は、理念ではなく「誰を調達先として選べるか」を決める評価条件になりました。
そもそも「デジタル主権」とは何を意味するのか
デジタル主権という言葉は、かなり曖昧です。
「自国製のクラウドを使うこと」「外国企業を排除すること」「データを国内へ置くこと」など、複数の意味で使われます。
欧州委員会は2026年6月、技術主権を「重要な技術、データ、インフラを自ら開発・管理し、非EU事業者への依存を減らしながら、デジタル世界で独立して行動できる能力」と説明しています。
ただ、実際のクラウド調達では、これをもっと細かく分解しています。
法的な管轄、データ、運用、供給網、技術、安全性、環境など、複数の要素を別々に測る設計です。
EUは主権を48基準・8カテゴリーで測っている
Cloud Sovereignty Frameworkでは、主権を48の具体的な基準で評価します。
基準は、戦略、法・管轄、データとAI、運用、サプライチェーン、技術、安全・コンプライアンス、環境持続可能性という8カテゴリーに分かれています。
つまり「会社の本社がEUにあるか」だけで判定しているわけではありません。
誰の法律が及ぶのか。誰がデータへアクセスできるのか。運用を誰が行うのか。部品やソフトウェアの供給が止まったときにサービスを続けられるのか。
国籍ではなく、依存の中身を分解して測っている。
ここが今回の制度の特徴です。
SEAL-2、SEAL-3、SEAL-4は何が違うのか
EUは48基準とは別に、Sovereignty Effectiveness Assurance Level、略してSEALという段階評価も導入しました。
SEAL-2は「Data Sovereignty」。今回の調達に参加する最低条件です。EU法や規制に沿い、利用者側が追加の技術対策をしなくてもデータを守れる水準を求めます。
SEAL-3は「Digital Resilience」。非EU第三者による供給途絶が起きても、サービス、技術、運用を維持できることを求める段階です。
SEAL-4はさらに厳しく、チップからソフトウェアまでEUのサプライチェーンで構成する完全主権の水準です。
つまりEU自身も、主権を一つの条件で「ある・ない」と判定していません。
データを守れる段階、外部から止められにくい段階、技術スタック全体をEUで完結させる段階を分けています。
Google Cloud技術を使うS3NSが採択された意味
この制度を理解するうえで象徴的なのが、Proximusを中心とするグループです。
このグループはS3NSのサービスを使います。S3NSはフランスのThalesとGoogle Cloudの合弁会社で、基盤にはGoogle Cloud技術が使われています。
それでも今回の調達ではSEAL-2を満たし、採択されました。
欧州委員会によると、この技術環境はEU企業が専属で運用します。
一方、OVHcloudなどのグループ、STACKIT、ScalewayはSEAL-3へ到達しました。
EUはこの結果について、非欧州技術でも厳格で適切な枠組みの中で運用されれば、最低限必要な主権水準を満たせることを示したと説明しています。
これは「外国技術を使ったら主権を失う」という単純な考え方ではありません。
では、SEAL-2とSEAL-3の差は何なのか
ここでGoogle Cloud技術を使う構成と、SEAL-3へ到達した欧州系クラウドの違いが見えてきます。
SEAL-2はデータ主権を満たしますが、SEAL-3はさらに非EU第三者からの供給途絶に耐えられることを求めます。
言い換えると、データをEU側で管理できても、技術や供給網のどこかで国外企業へ依存していれば、その依存は別の項目として残ります。
ここが、単なるデータローカライゼーションとの違いです。
データがEUに置かれているかだけでなく、「外部企業が止まったとき、それでも動き続けられるか」まで見る。
EUが主権をレジリエンスと結びつけている理由が分かります。
EUはなぜ1社ではなく4社を選んだのか
今回の調達では、主権評価とは別に、欧州委員会が4つのグループへ契約を分けたことも重要です。
理由として明記されているのが、分散とレジリエンス、そして単一事業者へのロックイン回避です。
どれだけ主権性の高いクラウドでも、公共部門の重要システムを一社へ集中させれば、別の依存が生まれます。
だから「EU企業を選べば終わり」ではない。
誰を選ぶかだけでなく、一社へ依存しすぎない構成そのものを主権の一部として扱っている。
ここも、僕には非常に実務的な設計に見えます。
2025年は理念だった主権が、2026年には数値と調達条件になった
時間軸で見ると、もう一つ変化があります。
2025年10月に1億8000万ユーロのSovereign Cloud調達が始まった段階で、EUは主権を8つの具体的な目的へ分ける方針を示しました。
2026年4月には実際に4グループへ契約を付与し、SEAL-2やSEAL-3という基準で結果を説明しています。
そして6月1日には、48基準・8カテゴリーの評価方法を詳しく公開しました。
さらに6月3日のEuropean Technological Sovereignty Packageでは、半導体、クラウド、AI、オープンソースまで対象を広げています。
「欧州のデジタル主権を高める」という抽象的な政策目標が、誰を買うかを決める採点表へ変わった。
ここが2025年から2026年にかけての大きな変化です。
「欧州製へ全部置き換える」と考えると、この政策を見誤る
EUの技術主権政策には、域内のクラウド、半導体、AI、オープンソースを育てる狙いがあります。
そのため、「米国Big Techから離れて、すべて欧州製へ置き換える政策」と説明したくなります。
でも、今回の実際の調達結果はそれほど単純ではありません。
Google Cloud技術を使う構成も採択されていますし、EU自身が非欧州技術でも条件付きで主権要件を満たせると説明しています。
だから今回のCloud Sovereignty Frameworkについては、国産化政策としてだけ理解すると重要な部分を落とします。
問われているのは「誰が作った技術か」だけではなく、「その技術を使うとき、誰が最後の制御権を持つのか」です。
クラウド依存は、AI企業の構造を見るとさらに分かりやすい
現在のAIやクラウドでは、完全に誰にも依存せずサービスを作ることは現実的ではありません。
重要なのは、依存しているかどうかだけではなく、依存の種類です。
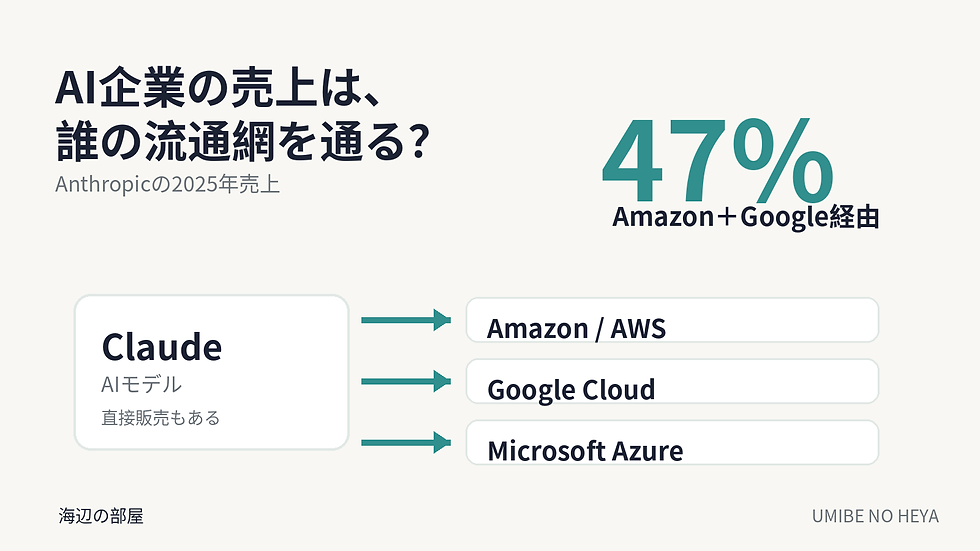
計算資源を借りているのか。販売網を使っているのか。運用権限まで渡しているのか。法的管轄を外部へ委ねているのか。供給停止時の代替手段があるのか。
EUの48基準は、この「依存の中身」を見える形へ分解しようとしている、と見ることができます。
ここからは僕の見方|デジタル主権は「自給自足」より「停止権を渡さない」設計に近い
ここからは、EU公式の定義そのものではなく、僕の見方です。
デジタル主権という言葉からは、「全部自分の国で作る」というイメージを持ちやすい。
でも今回のクラウド調達を見ると、実際の設計はもっと現実的です。
外国技術を使うこと自体をゼロにするのではなく、どこまでなら依存してよいかを測る。データを守る。運用主体を分ける。供給が止まっても動ける構成を目指す。一社へ集中させない。
僕は、デジタル主権の本質を「外国製を使わないこと」より、「外国企業や一社へ最後の停止ボタンを丸ごと渡さないこと」に近いと見ています。
もちろんSEALを満たせば停止リスクがゼロになるわけではありません。ただ、依存を測り、どこまで許容するかを調達時点で決める考え方は、企業のIT設計にもかなり参考になります。
次にクラウドやAIの依存を見るとき、僕なら5つに分ける
「外国サービスを使っているから危険」「国産だから安心」という二択では、実際の依存関係を見誤ります。
僕なら次の5つを分けて見ます。
誰の法律が及ぶのか。
誰がデータへアクセスできるのか。
誰が運用権限を持つのか。
主要な供給元が止まったとき、サービスを続けられるのか。
別の事業者へ切り替えられるのか。
製品の国籍ではなく、「最後に誰が止められるか」と「止められたときに逃げられるか」を見る。
今回の記事で残したいのは、この見方です。
企業のAI設計でも「一社に全部を寄せない」は同じ論点になる
クラウド主権とはテーマが違いますが、依存を一か所へ集中させないという考え方には共通点があります。
AIモデル、クラウド、データ、認証、業務システムを一社へ集めれば便利になる一方、その会社の障害、価格変更、契約条件、提供停止の影響も大きくなります。
便利さと依存は同時に増えることがあります。
だから技術選定では、性能や価格だけでなく、出口や代替経路まで含めて設計する必要があります。
結論:EUのデジタル主権は「外国製排除」ではなく、依存を測って制御する仕組み
EUは2026年、クラウドの主権を48基準・8カテゴリー、SEALという段階評価で測り、最大1億8000万ユーロの実際の公共調達へ使いました。
採択された多くの事業者はSEAL-3へ到達しましたが、Google Cloud技術を使うS3NSを含むグループもSEAL-2で採択されています。
EU自身も、非欧州技術であっても厳格な枠組みで運用すれば、最低限の主権要件を満たし得ると説明しています。
つまり、デジタル主権を「外国技術を排除すること」と理解するだけでは足りません。
誰の法律が及ぶか、誰がデータと運用を握るか、供給を止められても動けるか、一社から離れられるか。依存を分解して、どこまで許容するかを決める。僕は今回のEUの動きを、そういう設計のニュースとして見ています。
関連記事
テーマ別に読む
この記事を書いた人
マーケティングデザイナー/DXコンサルタント/音楽家。企業・自治体等60社以上のマーケティング・DX支援に携わり、生成AI・Web・EC・データ活用などを実務で検証・発信しています。
参考資料・参照元
コメント